
شبكات Cisco وAruba اللاسلكية: الاختيار بنموذج الإدارة
كلاهما يصنع نقاط وصول ممتازة. والقرار المهمّ هو كيف تُدار الشبكة وتُرخَّص، لا أي راديو أسرع.
اقرأ المزيد: شبكات Cisco وAruba اللاسلكية: الاختيار بنموذج الإدارةلم تعد الحجّة لحماية الأجهزة الطرفية بحاجة إلى إثبات — فكل منشأة لديها شيء منها. والسؤال الجدير بالطرح أضيق: ما الذي تكسبه بجمع عميل الجهاز الطرفي وجدار الحماية والشبكة تحت مظلّة إدارة واحدة بدلاً من شراء كل منها بمعزل؟ وفي Fortinet تلك المظلّة هي Security Fabric، والجواب الصريح أنها تمنحك أموراً محدّدة لا كل شيء.
ما زال جدار الحماية مهمّاً، لكن الحركة التي يفحصها مشفّرة في معظمها وجزء كبير من قوّتك العاملة ليس خلفه. فالموظفون يعملون من المنزل ومن مواقع العملاء، ويستخدمون تطبيقات سحابية لا تمرّ بمركز بياناتك أبداً، والجهاز في أيديهم يؤدّي عملاً كان يحدث سابقاً على حاسب مكتبي داخل المبنى.
وهذه ليست حجّة ضدّ جدران الحماية، بل حجّة على أن الجهاز يحتاج حماية تنتقل معه، وأن ما يحدث على ذلك الجهاز ينبغي أن يكون مرئياً لمن يراقب الشبكة.
ثلاثة أمور، على وجه التحديد. الأول هو القياسات: فجدار الحماية يعرف ما يعمل على الجهاز الطرفي، فتصبح السياسة قابلة للكتابة حول حالة الجهاز لا حول عنوانه فقط. فالجهاز الذي تنقصه ترقيعة أو يشغّل ما لا ينبغي يمكن التعامل معه على الشبكة بشكل مختلف.
والثاني هو الاستجابة المنسّقة. فعند الكشف عن شيء، يمكن عزل الجهاز على مستوى الشبكة بدلاً من انتظار من يلاحظ تنبيهاً ويتصرّف. والقيمة هنا هي الزمن، والزمن هو ما يحدّد مدى انتشار الحادثة.
والثالث هو لوحات أقل. وهذا يبدو حجّة راحة، وهو كذلك جزئياً. لكن في فريق يحمل فيه شخص أو اثنان ملفّ الأمن إلى جانب كل شيء آخر، يكون عدد الواجهات التي يجب تفقّدها يومياً محدّداً حقيقياً لما إذا كانت التنبيهات ستُقرأ.
لا يُلغي الحاجة إلى من يستجيب. فالمنصّة المتكاملة تقصّر المسار من الكشف إلى الاحتواء؛ ولا تقرّر ما يعنيه التنبيه ولا ما إذا كان العزل صحيحاً. وإن لم يقرأ أحد اللوحة، فإن التكامل ينتج في الغالب إجراءات آلية أسرع وسجلات غير مفحوصة.
وهو لا يجعل المورّد الواحد أفضل تلقائياً. فإن كانت منشأتك تشغّل أصلاً منتج حماية ناضجاً بتغطية جيدة وسياسة مضبوطة، فاستبداله لمجرّد كسب التكامل نادراً ما يكون القرار الصحيح. وقيمة التكامل أعلى ما تكون حين تكون في موضع اختيار أصلاً، أو حين تكون الأدوات الحالية مجزّأة فعلاً.
وهو ليس شهادة التزام. فهو يساعدك على إنتاج الأدلة، وذلك أمر مختلف عن وجود الضابط نفسه.
إن كنت خاضعاً للضوابط الأساسية، فعدّة متطلبات تقع مباشرة على الجهاز الطرفي: الحماية من البرمجيات الخبيثة، وإدارة الترقيعات والثغرات، وتسجيل الأحداث، والقدرة على إظهار أن هذه تعمل لا أنها مُشترَاة فقط.
والفائدة العملية للمنصّة الواحدة هنا هي جمع الأدلة. فالقدرة على إنتاج صورة، من مكان واحد، عن أي الأجهزة محمي وأيها محدَّث وما الذي تمّ كشفه ومتى، هي معظم ما يطلبه التقييم. اطلب رؤية تلك التقارير أثناء التقييم بدلاً من أخذها على الثقة.
ابدأ بالرؤية لا بالإلزام. انشر في وضع المراقبة، وراقب كيف تبدو البنية فعلاً لأسبوعين، وتوقّع مفاجآت — أجهزة غير مُدارة، وبرمجيات لم يُصرّح بها، وأجهزة متأخّرة سنوات في التحديثات. وإلزام السياسة قبل امتلاك تلك الصورة يولّد طابوراً من شكاوى المستخدمين ورغبةً في إيقاف الأمور.
ثم ألزِم على مراحل، بدءاً بالضوابط التي تفهم أنماط فشلها. واحفظ عملية استثناءات موثّقة من اليوم الأول، لأنك ستحتاجها والعملية غير الموثّقة تصبح دائمة.
وعلى جانب جدار الحماية، حدّد الحجم مقابل الأداء مع الفحص لا الخام، كأي منصّة من الجيل التالي. وأكّد إلى أين يُرسل أي تحليل سحابي أو صندوق رمل بياناتك، ليُحسم سؤال الموطن قبل التصميم لا أثناء تدقيق.
ونحن نورّد سلسلة FortiGate إلى جانب FortiSwitch وFortiAP ومنتجات الرموز وحماية تطبيقات الويب، ويمكننا تحديد نطاق تنفيذ مرحلي مقابل عدد أجهزتك وقائمة مواقعك.
يسعد مهندسينا مناقشة متطلباتكم الخاصة وتقديم التوصية المناسبة — دون أي التزام أو عرض تسويقي عام.
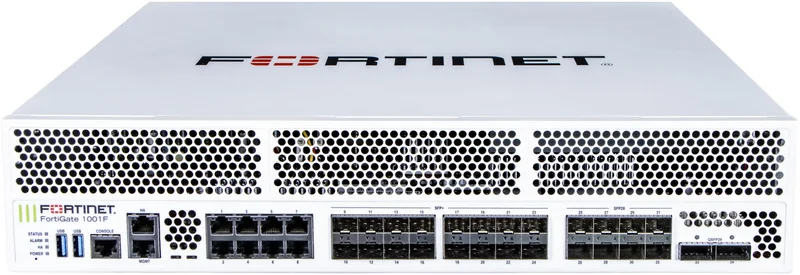
FortiGate 1000F جدار حماية من الجيل التالي لمراكز البيانات بهيكل 2RU، ويضم منفذي 100 GE QSFP28…
يجمع رقم القطعة FG-1000F-BDL-950-12 بين جدار الحماية FortiGate 1000F من الجيل التالي وسنة…
رقم القطعة FG-1000F-BDL-950-36 هو منصة FortiGate 1000F بمدة خدمة ثلاث سنوات من دعم FortiCare…
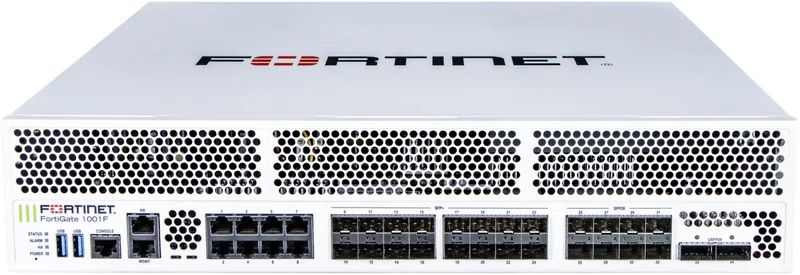
FortiGate 1001F يشترك مع الطراز 1000F في منصة مراكز البيانات بهيكل 2RU وفي المنافذ نفسها 2x…
يوفّر رقم القطعة FC-10-00207-950-02-12 اشتراكاً لمدة سنة واحدة يجمع بين دعم FortiCare Premium…
يجدّد FC-10-00208-950-02-12 دعم FortiCare Premium واشتراك الحماية الموحدة من التهديدات…
كلاهما يصنع نقاط وصول ممتازة. والقرار المهمّ هو كيف تُدار الشبكة وتُرخَّص، لا أي راديو أسرع.
اقرأ المزيد: شبكات Cisco وAruba اللاسلكية: الاختيار بنموذج الإدارة
ثلاث منصّات كفؤة بمقايضات مختلفة فعلاً في الأداء مقابل الريال ونموذج الإدارة والترخيص. وهذه طريقة تحديد المناسب.
اقرأ المزيد: Fortinet وPalo Alto وCisco: كيف تختار جدار الحماية
الشبكات المختلطة من Cisco وHuawei تعمل. والمشكلات تظهر دائماً في المواضع الأربعة نفسها، وكلها قابل للتفادي في مرحلة التصميم.
اقرأ المزيد: التشغيل المتبادل بين Cisco وHuawei: ما يتعطّل فعلاً